联系电话:189 1137 7978用数字化推动组织进步,做客户长期信赖的朋友!
用友ERP系统,包括用友U8、U9、YonSuite、T+、畅捷通等系列产品,承载着企业财务账套、进销存单据、库存数据、客户资料、生产凭证等核心经营数据。一旦用友软件中勒索病毒,数据库文件被加密、账套无法登录、业务系统全面瘫痪,直接影响财务结账、报税、订单发货、仓库出入库等核心工作。近年来,针对用友服务器的勒索攻击频发,多数企业因应急处置不当、缺少防护机制,出现数据彻底丢失、反复中毒、支付赎金仍无法恢复数据等问题。本文将从应急止损、病毒排查、数据恢复、安全加固四个维度,详细介绍用友ERP勒索病毒标准化处理流程,帮助企业快速恢复业务、解决病毒隐患。
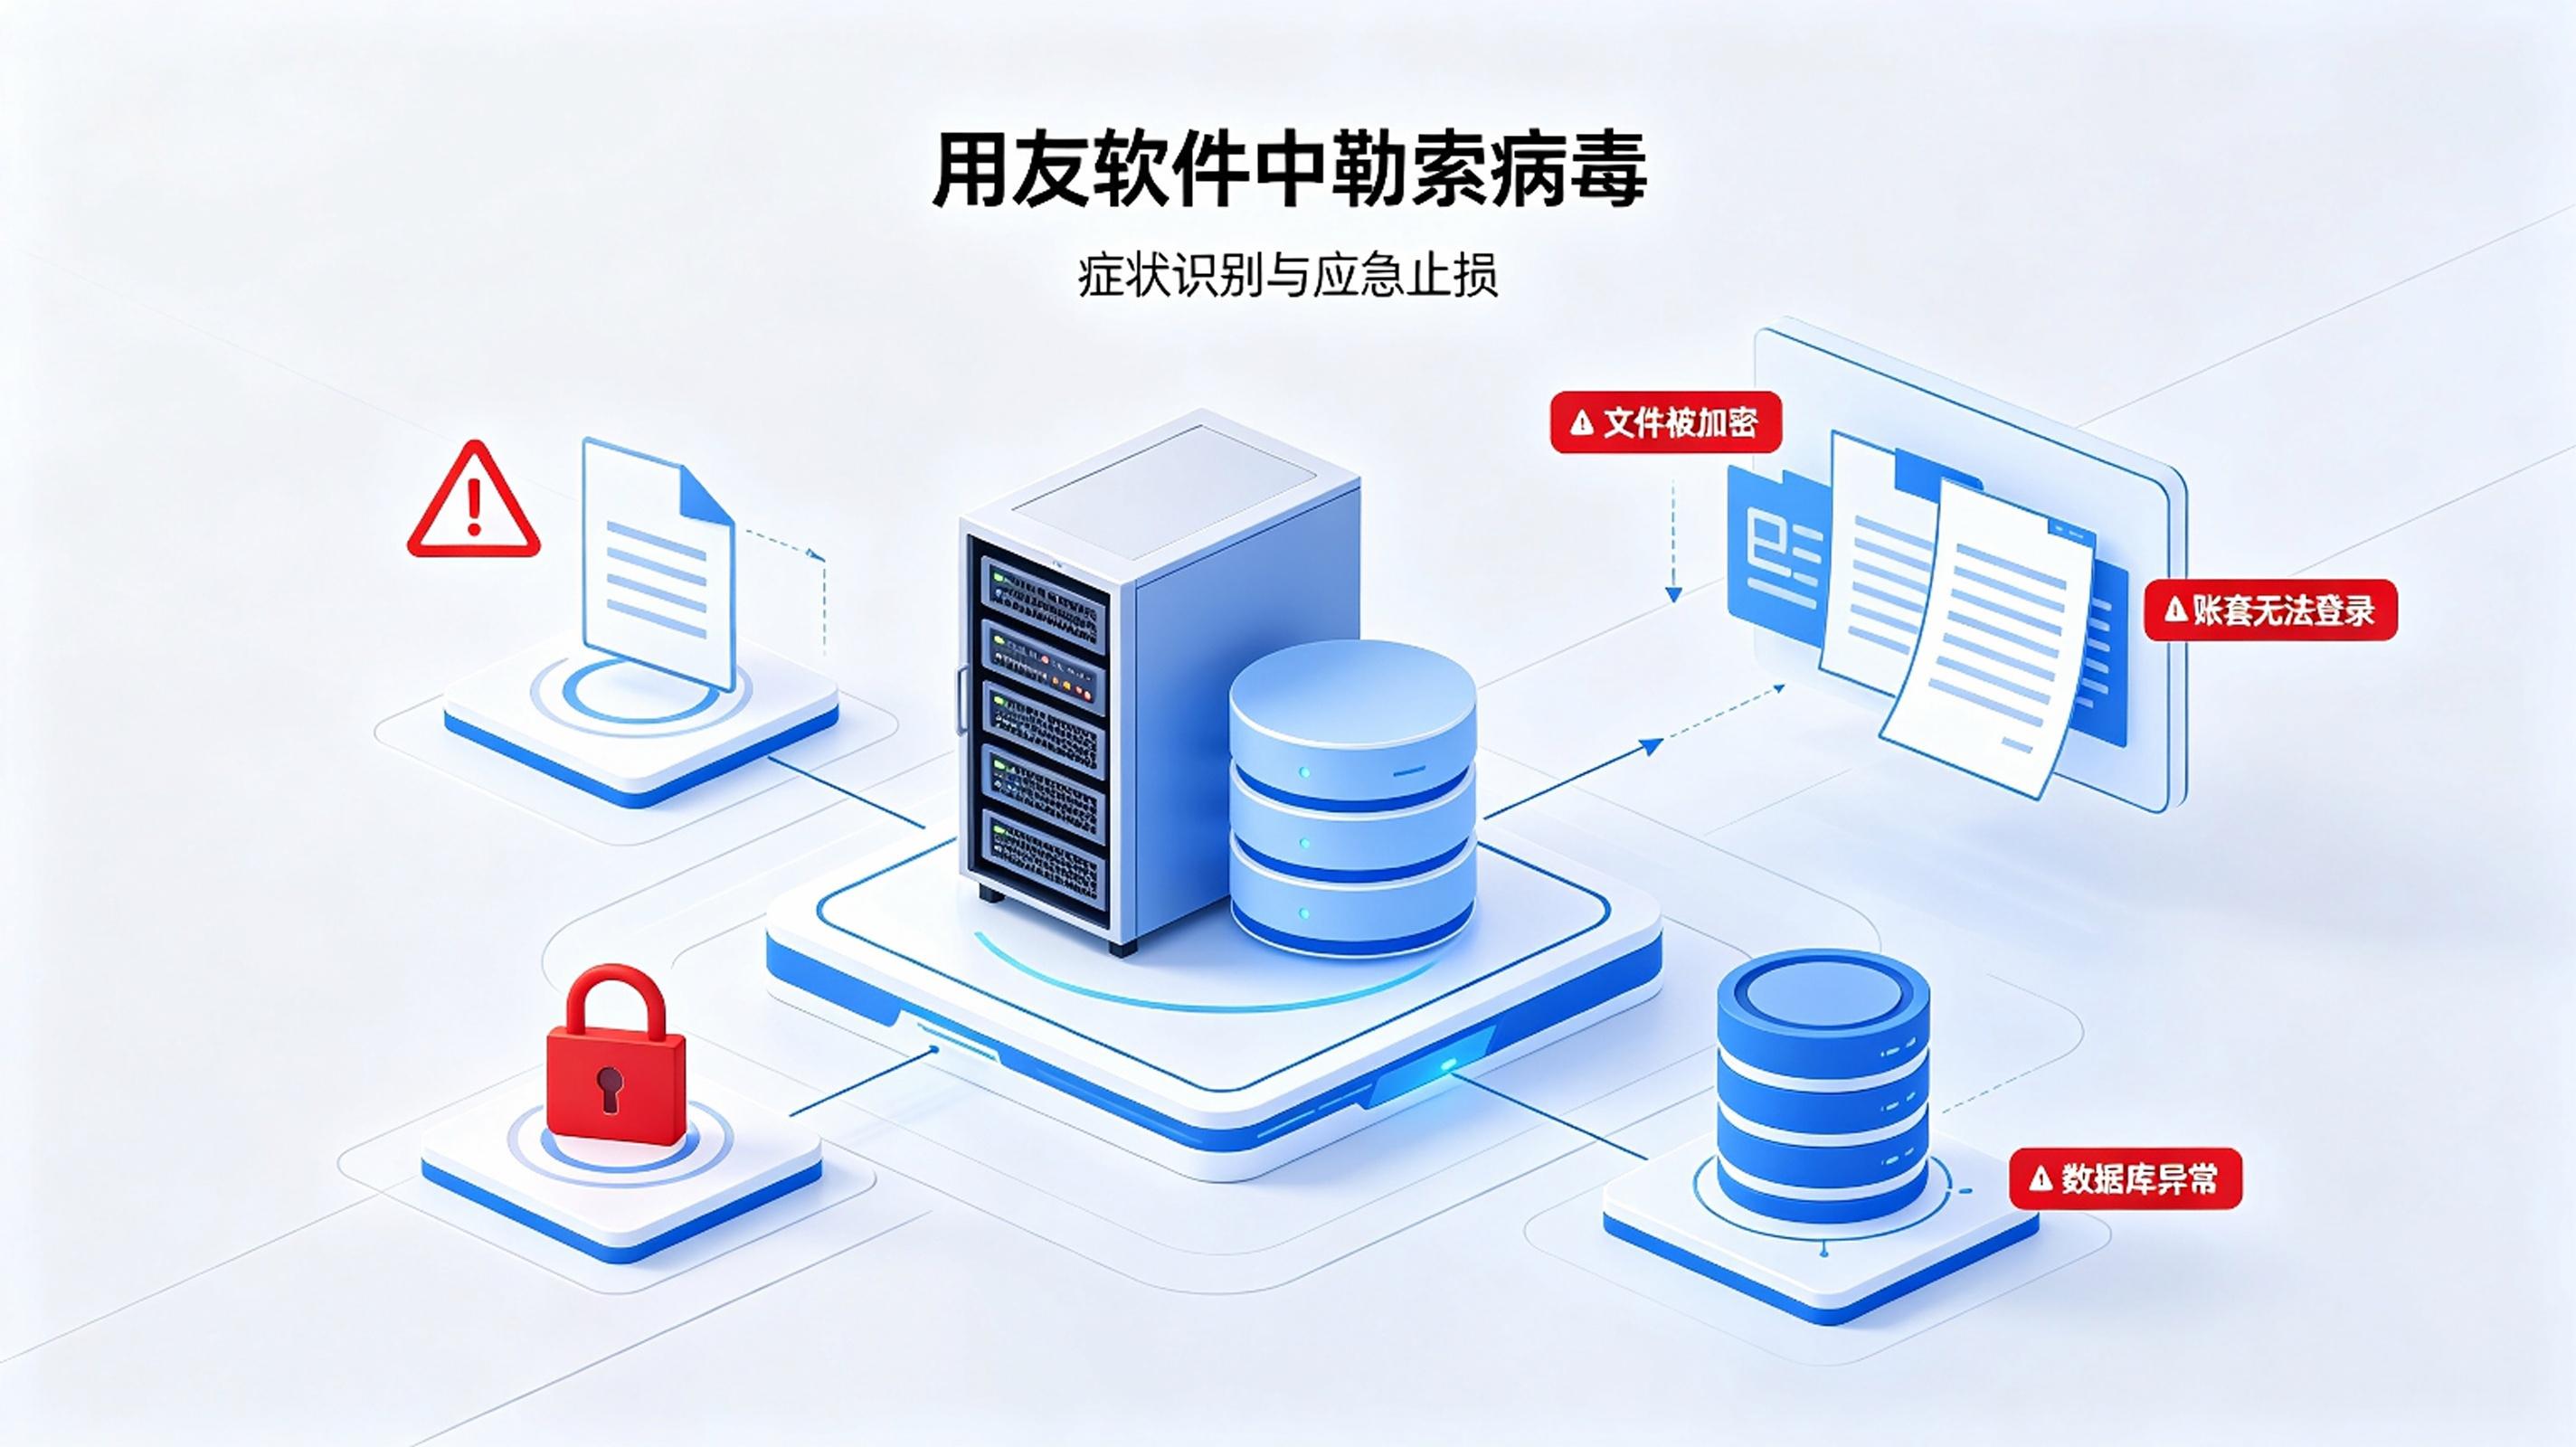
企业服务器或用友终端出现以下现象,基本可以判定已遭遇勒索病毒攻击:用友U8/T+系统无法登录、账套列表空白、SQL数据库文件后缀被篡改、文件夹出现未知加密文件、桌面生成勒索说明文档、服务器文件批量打不开、业务单据全部失效。常见的LockBit、BlueSky、Phobos等勒索病毒变种,会针对性加密用友账套数据库、MDF/LDF文件、备份文件,导致普通用户无法自行修复。很多企业发现中毒后,习惯性重启服务器、扫描杀毒、点击备份文件,反而触发病毒二次加密,彻底破坏原始数据,极大增加后续恢复难度。
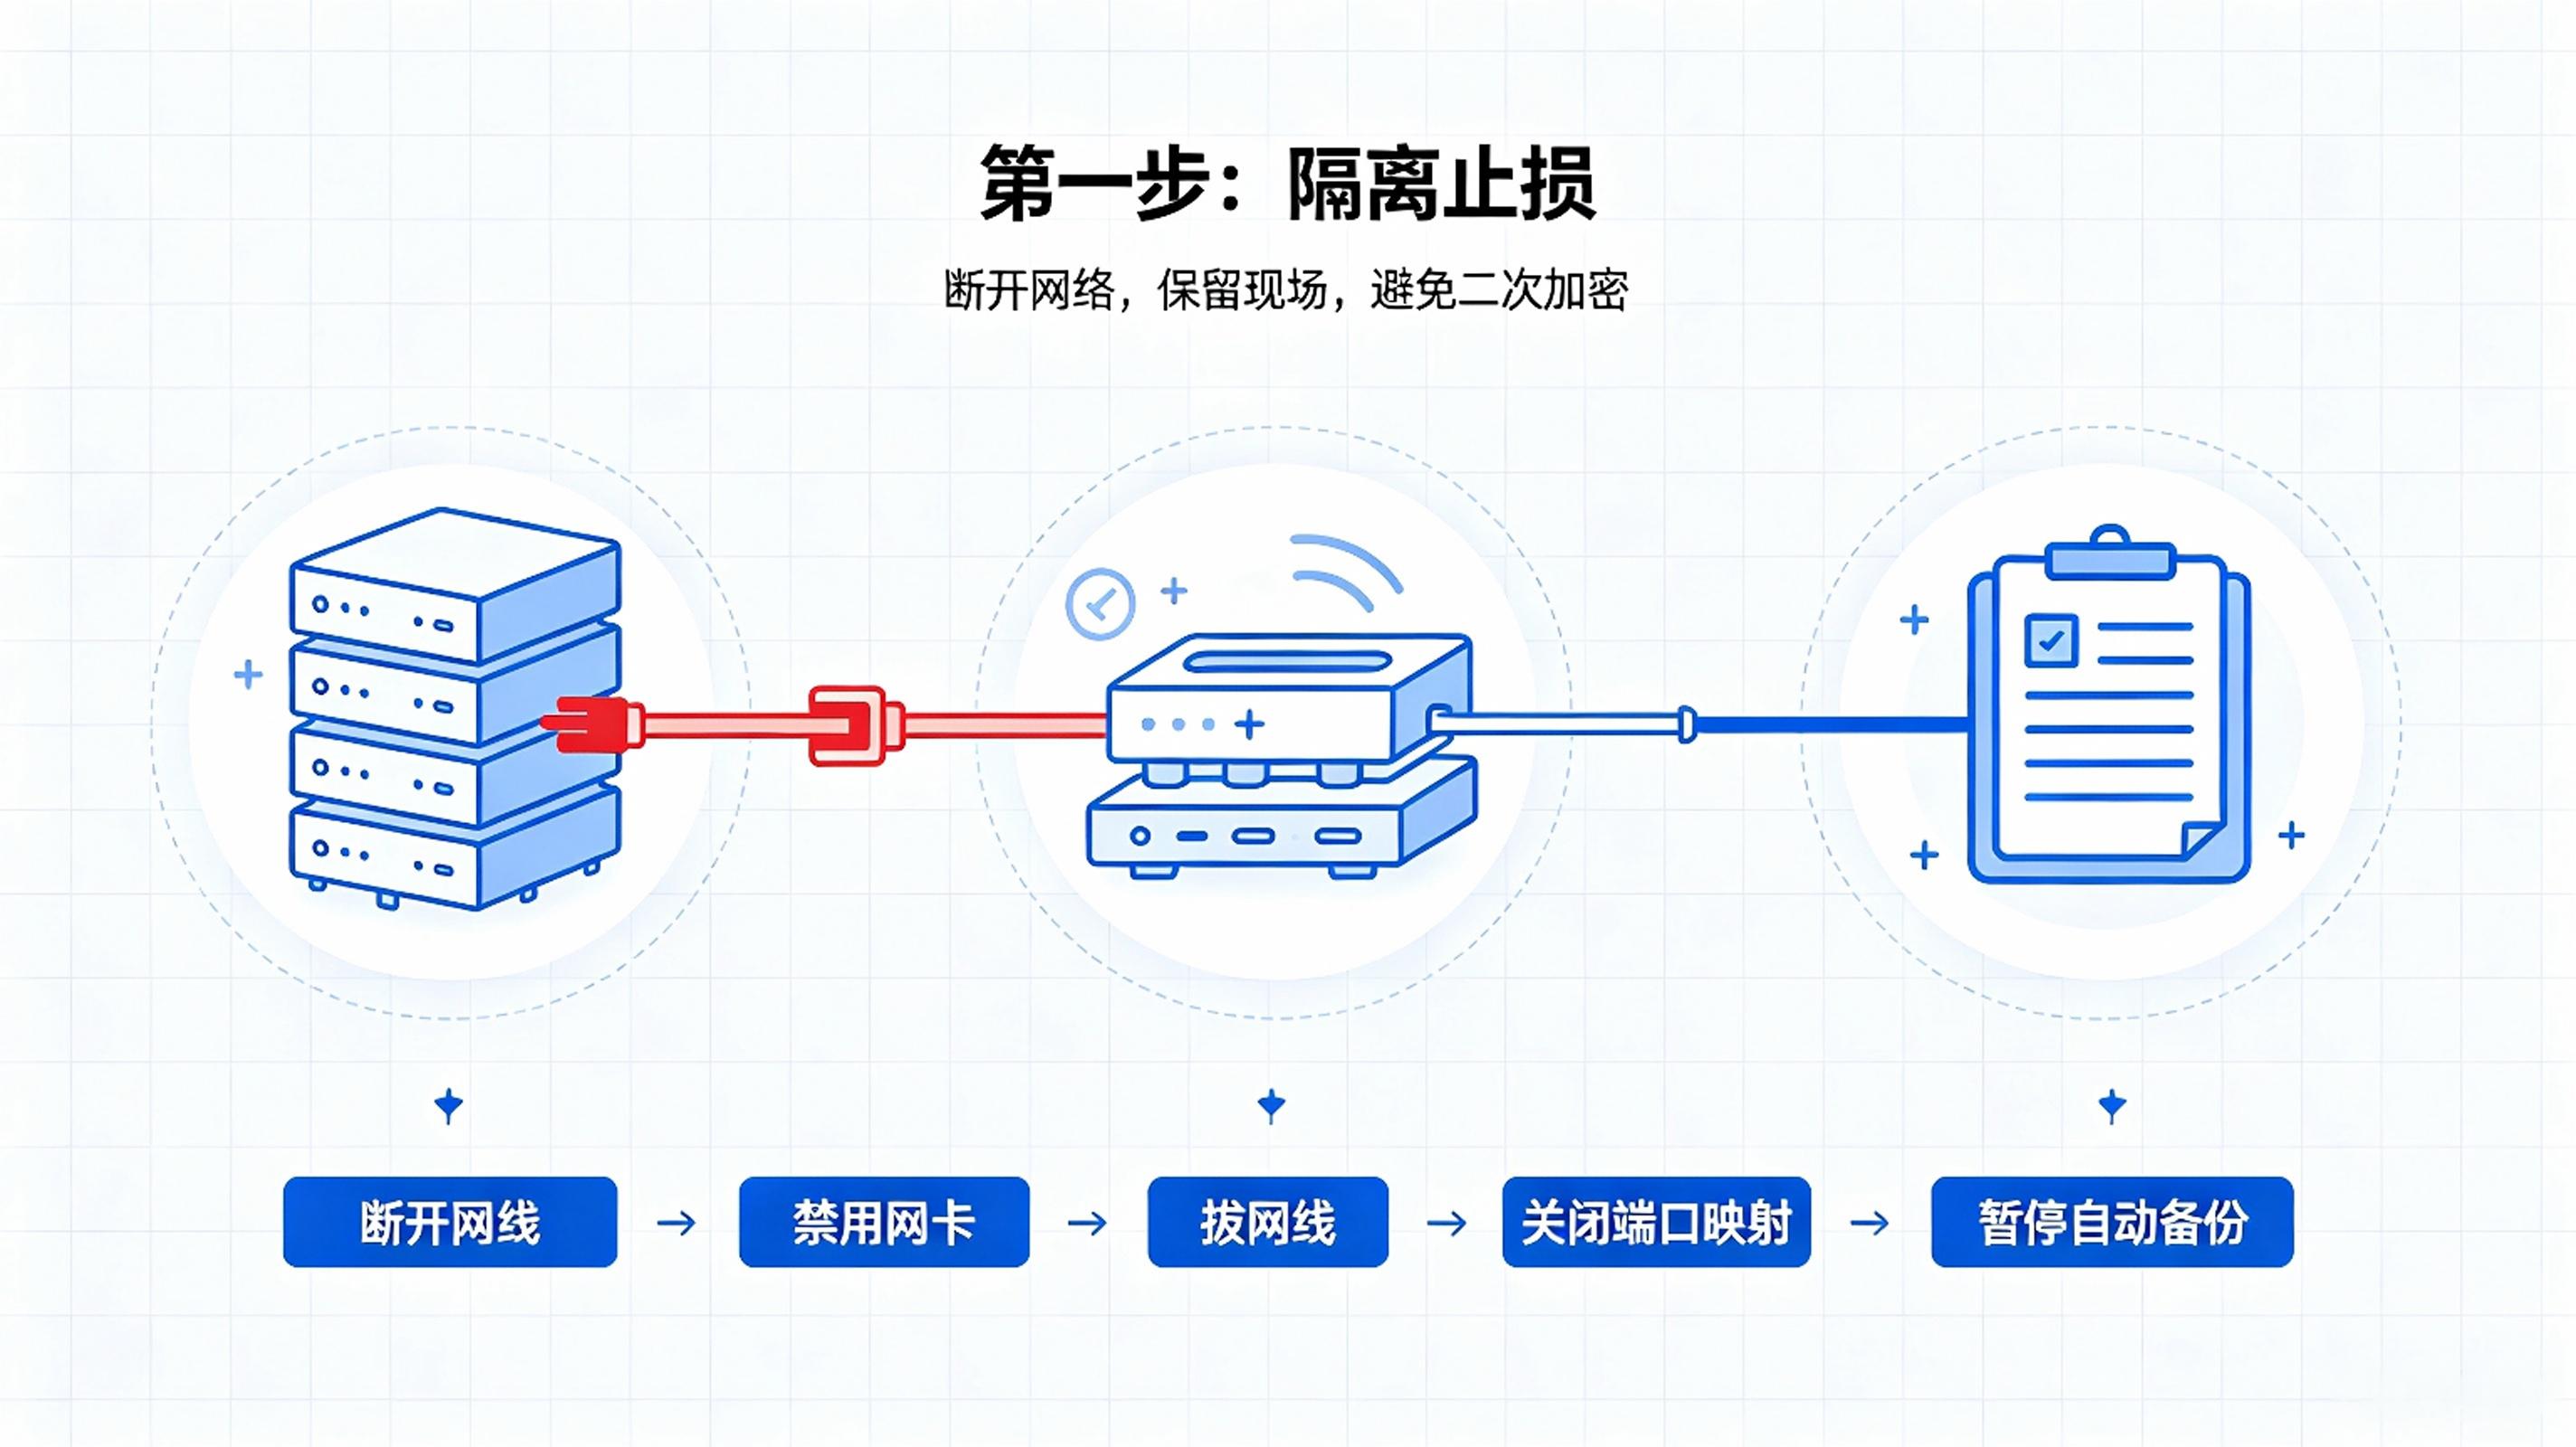
发现用友软件勒索病毒感染后,四大禁忌:不重启、不删除、不拷贝、不付赎金。错误操作是多数企业数据永久丢失的主要原因。正确应急步骤以“隔离止损、保留现场”为核心。
首先,立即物理隔离网络。快速断开服务器网线或禁用网卡,关闭路由器、防火墙中用友端口、数据库端口的外网映射,彻底切断服务器与外网、内网办公终端的通信,防止病毒横向扩散,感染内网其他电脑、财务终端、备份服务器,避免全域瘫痪。
其次,冻结服务器运行状态。保持服务器开机运行,禁止任何文件修改、移动、删除操作,暂停系统自动备份、定时任务、数据库同步程序。多数勒索病毒会在重启后清除日志、销毁原始缓存数据,导致无法溯源和解密恢复。
最后,留存攻击现场证据。记录文件加密时间、病毒后缀、勒索弹窗内容、服务器异常日志,为后续病毒排查、数据修复、安全整改提供完整依据,同时停止一切私自解密操作,避免二次损坏。
应急隔离完成后,需要全面排查入侵源头,彻底查杀病毒残留、清除后门程序,这是避免用友U8/T+反复中勒索病毒的关键步骤。绝大多数用友ERP被攻击,核心原因集中在三点:服务器端口公网暴露、系统存在高危漏洞、账号弱口令、安装破解版插件与工具。
第一,关闭高危外网端口。检查服务器开放的SQL数据库端口、用友服务端口、远程桌面端口,关闭所有非必要公网映射,禁止服务器裸奔公网,从源头阻断端口扫描与暴力破解攻击。
第二,全盘查杀病毒与后门。使用企业级杀毒软件对服务器全盘深度扫描,重点检测系统进程、开机自启项、注册表、隐藏后门、计划任务,彻底清除病毒母体与残留木马,杜绝隐性后门持续入侵。
第三,修复系统与账号漏洞。卸载服务器内所有破解版用友工具、第三方未知插件、盗版运维软件;更新服务器系统补丁、数据库补丁、用友软件安全补丁;将服务器、数据库、用友后台账号全部修改为高强度复杂密码,关闭匿名访问与共享权限。
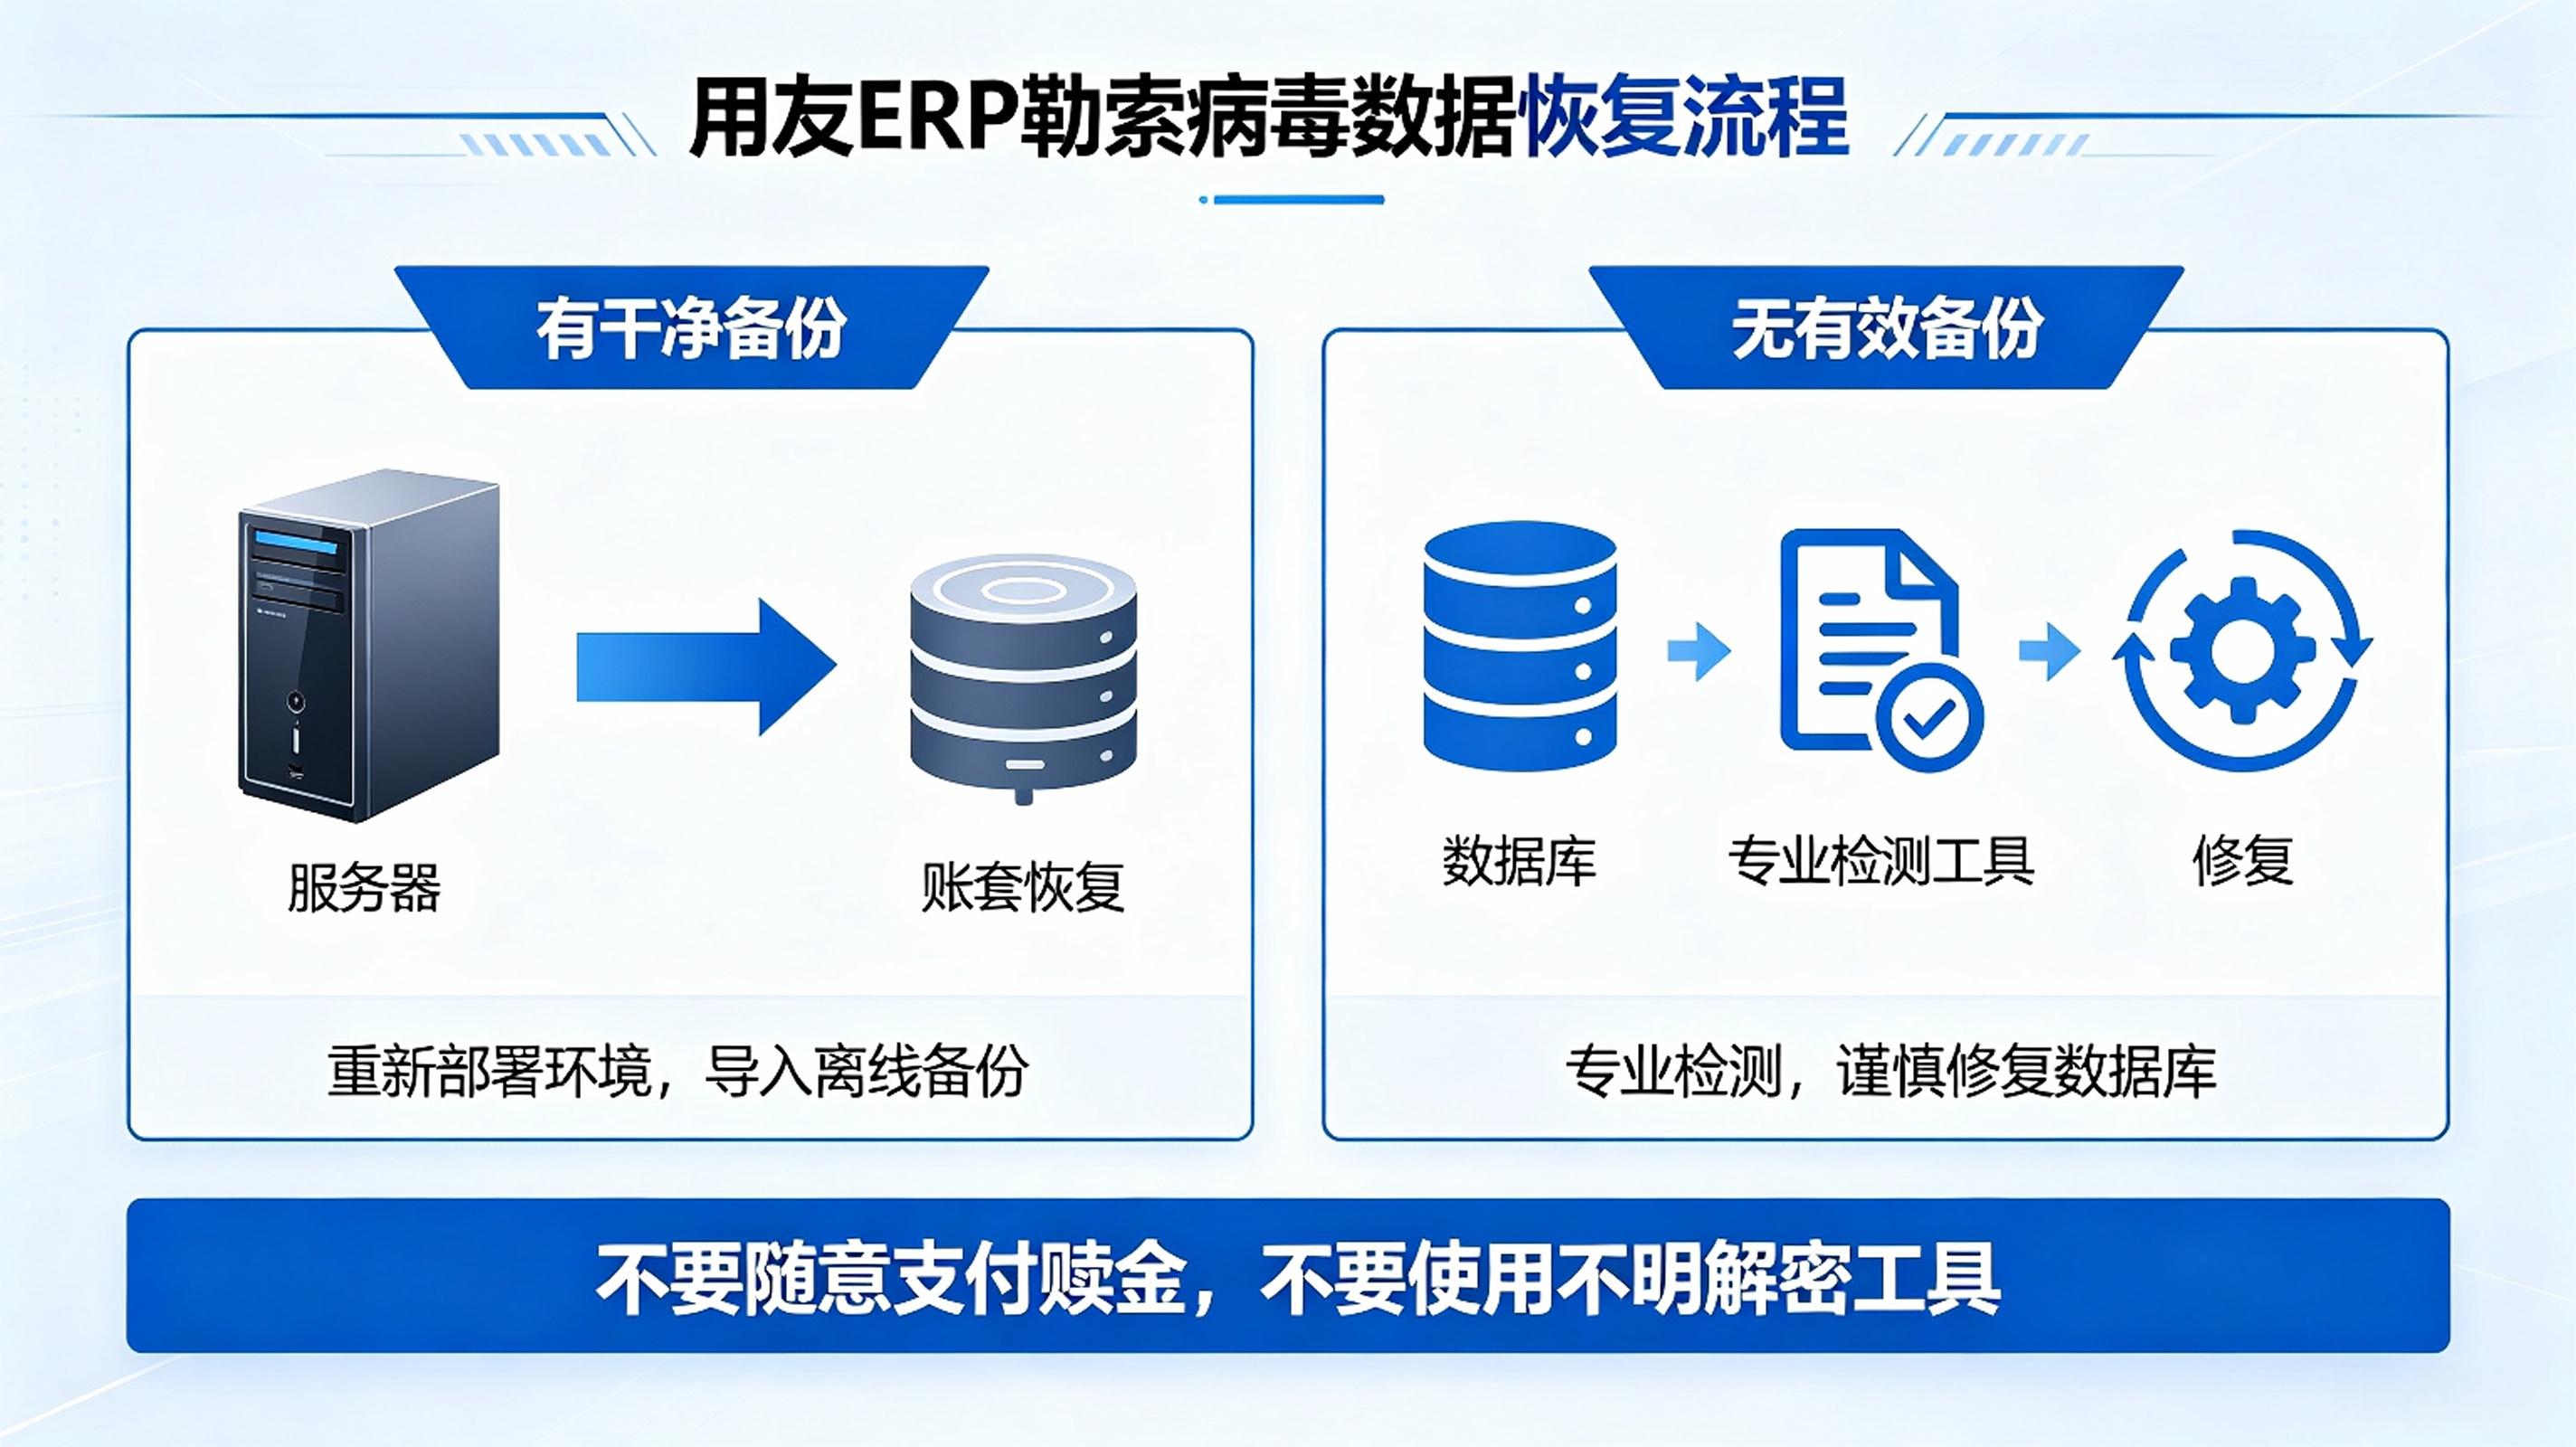
病毒彻底清除、漏洞修复完成后,即可开展核心的账套与数据库数据恢复工作,根据企业备份情况,分为两种标准恢复方式。
有干净离线备份(最优方案):若企业拥有未被感染的离线备份、异地备份、定期脱机备份,是最安全、最高成功率的恢复方式。建议更换全新干净服务器,重新部署对应版本的用友软件和SQL数据库,导入干净备份账套,逐条核对财务凭证、库存单据、往来数据、报表数据,确认数据完整、业务逻辑无误后再正式上线,规避原服务器残留风险。
无有效备份(高危场景):无干净备份时,严禁自行下载破解解密工具、随意修改加密文件,盲目操作会直接损坏数据库结构,导致数据彻底报废。建议对接专业数据恢复团队或用友官方运维人员,针对对应勒索病毒变种进行专项解密修复,修复完成后进行全模块功能测试,保障财务、进销存、固定资产等模块正常使用。
特别提醒:坚决不要向黑客支付赎金。付费解密不仅不受法律保护,大概率遭遇二次勒索,同时企业IP会被黑客标记为高危目标,后续持续被定向攻击。
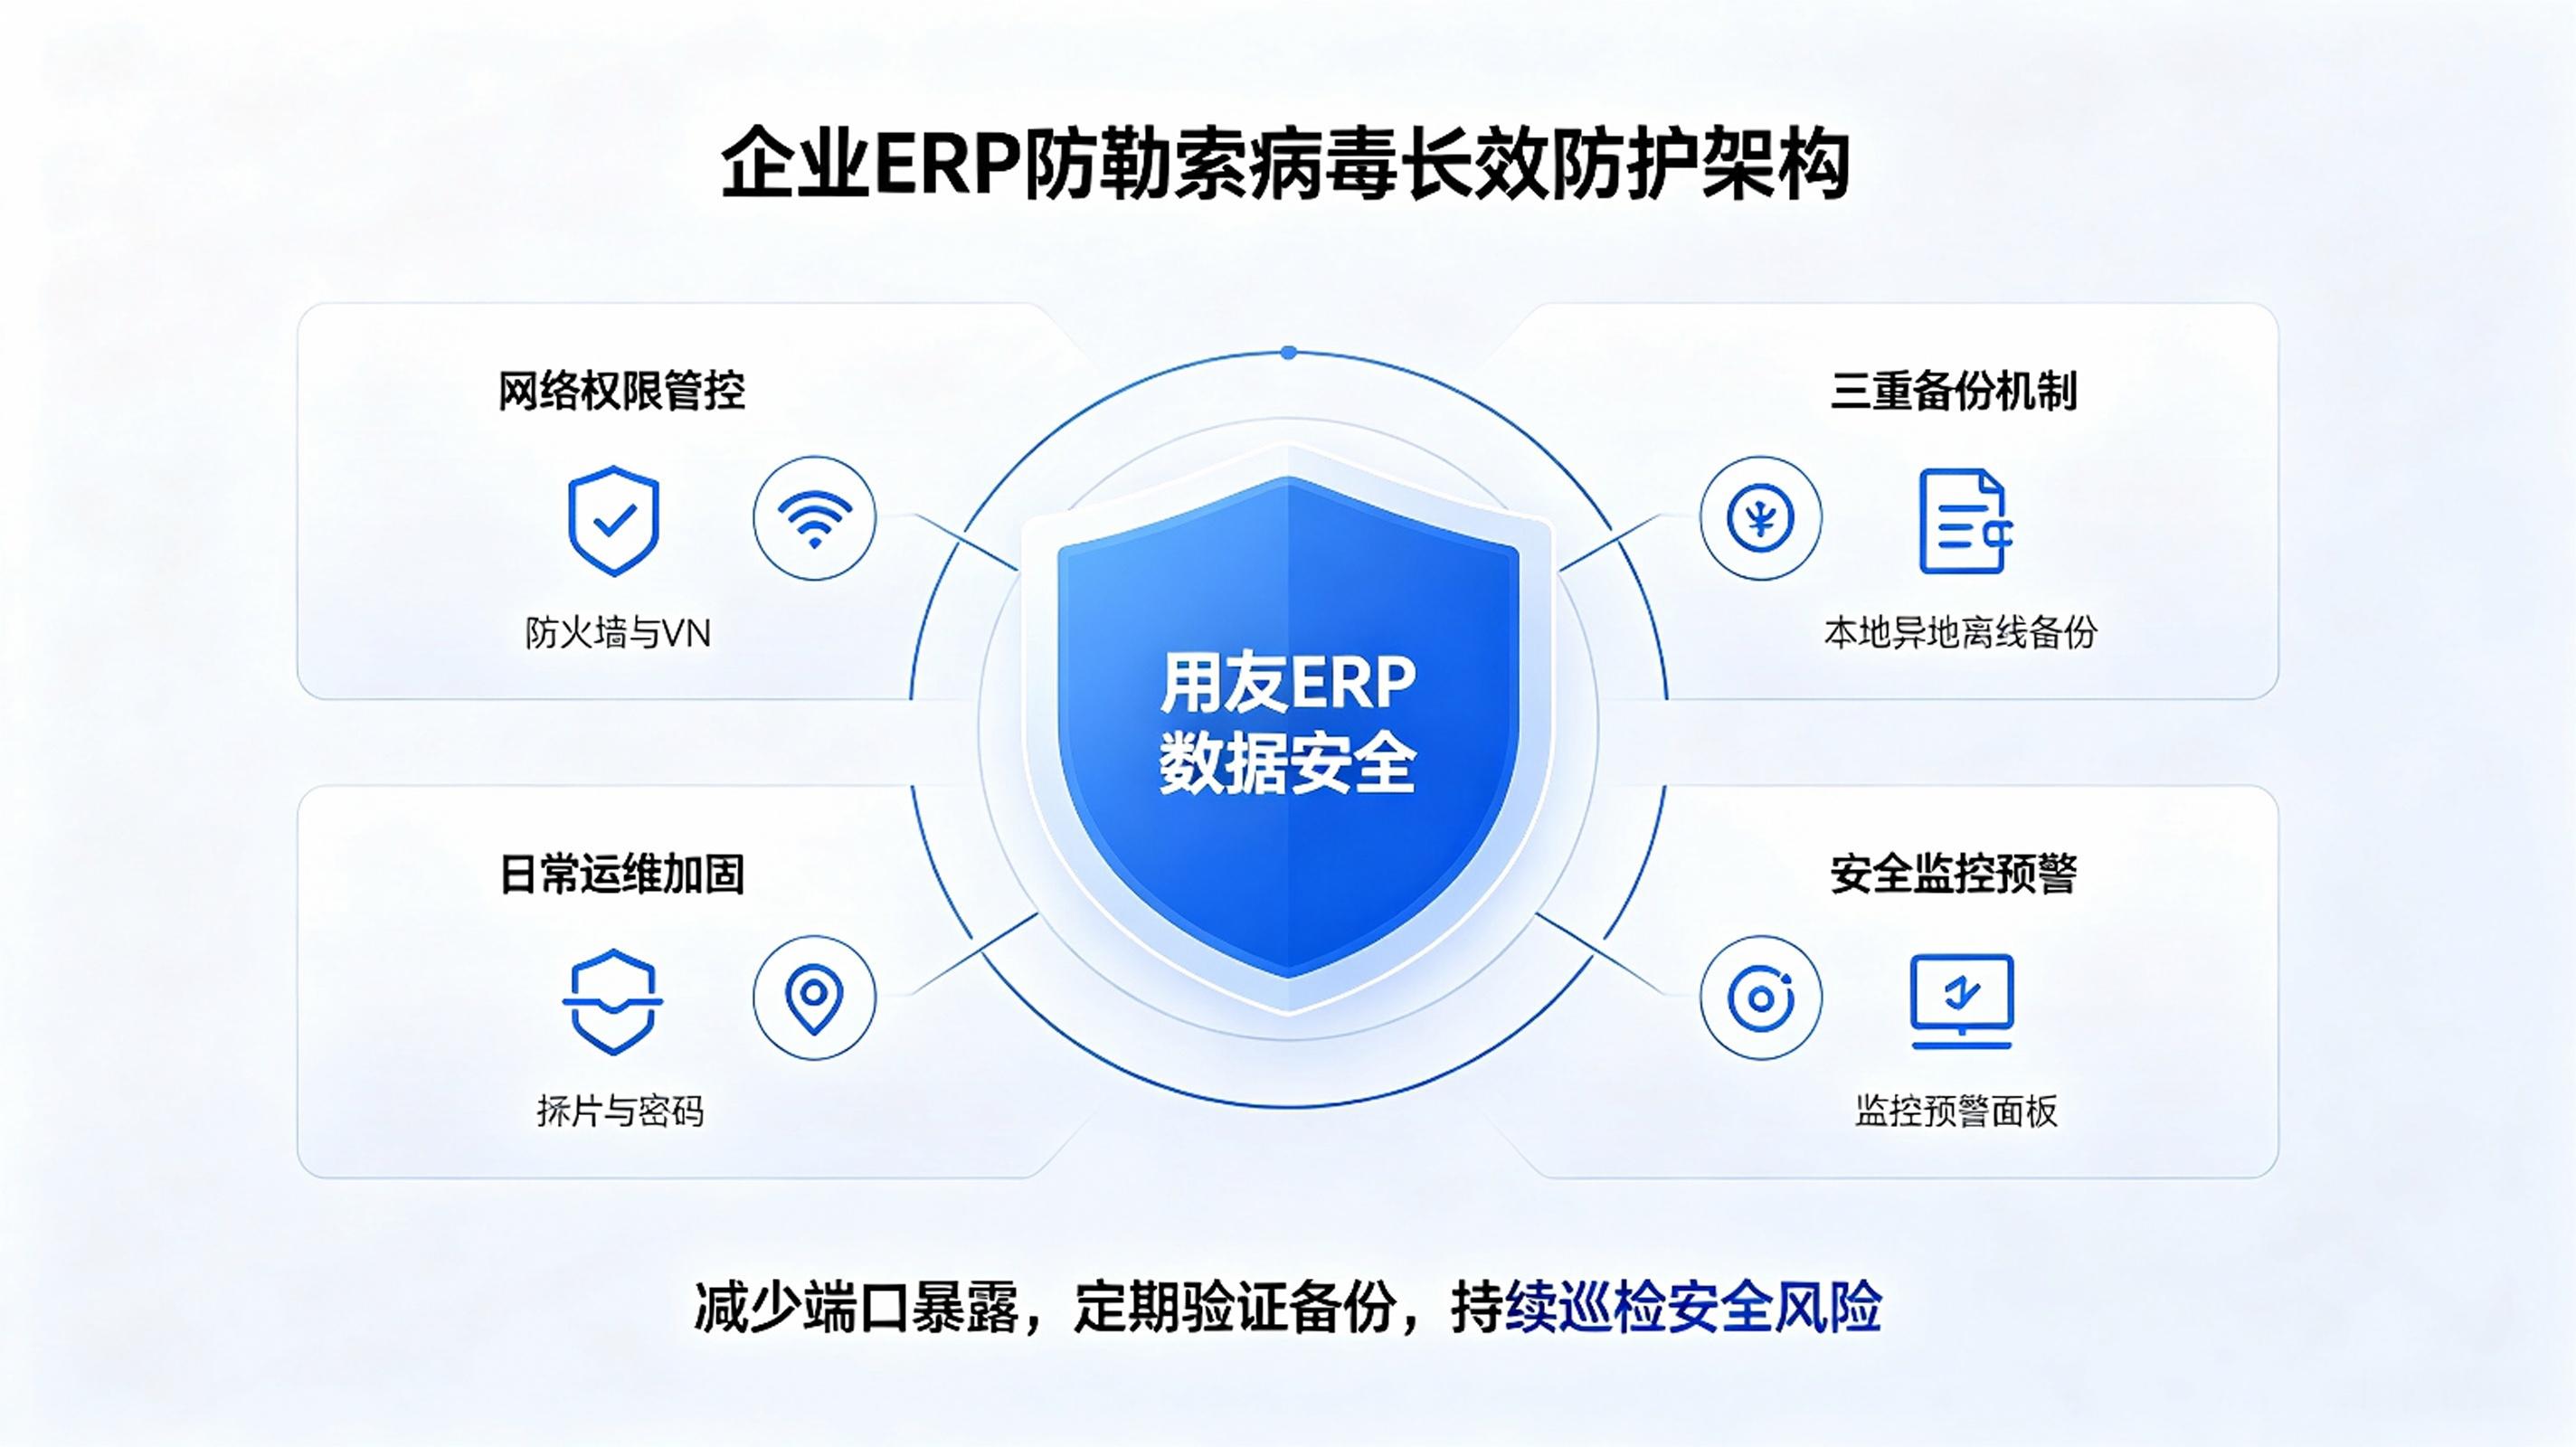
勒索病毒防护永远优于事后恢复,企业完成应急修复后,必须建立常态化防护体系,从根源解决用友软件勒索病毒安全隐患。
一是收紧网络安全策略。非业务刚需,不开放外网端口映射,远程运维统一使用VPN、专线、加密远程工具,杜绝公网直接访问服务器与数据库。
二是搭建三重备份机制。落实“本地自动备份+异地备份+离线脱机备份”模式,定期核验备份文件可用性,离线备份介质日常断开连接,防止备份文件被同步加密。
三是规范日常运维管理。全程禁用破解软件、盗版插件、未知工具;定期更新系统与软件安全补丁;定期更换复杂密码、开启登录异常监控与日志审计。
四是部署安全防护设备。配置企业级防火墙、终端安全防护系统,实时监控文件加密、异常进程、暴力访问行为,提前预警攻击风险,同时制定应急处置预案,提升突发攻击响应速度。
用友U8、T+等ERP系统遭遇勒索病毒攻击,对企业的经营影响极大,不仅会造成系统停摆、业务中断,还可能引发财务数据丢失、报税异常、订单停滞等连锁问题。企业处理勒索病毒必须遵循“先隔离止损、再查杀堵漏、后安全恢复、最终长效加固”的完整流程,摒弃盲目重启、付费赎金、随意解密等错误操作。只有规范网络权限、完善备份机制、强化日常安全运维,才能全方位保护企业用友ERP核心数据安全,彻底远离勒索病毒攻击风险。
【返回列表】